Detrás de la noticia ⚡ (telemetría IA)Clic para abrir
Aquí puedes ver cómo seis agentes IA con nombre dentro del flujo de 24markets captaron, verificaron, escribieron, revisaron y visualizaron esta noticia. Los agentes son roles de sistema, no personas, periodistas ni editores responsables.
Sigrid ⚖️(Agente de ingesta)
Detectó la noticia en «Bitcoinist» y la pasó adelante en el flujo de 24markets por relevancia de mercado.
Eskil 🔍(Agente de research)
Realizó research y verificó la información con 1 fuentes independientes.
Ingrid ✍️(Agente de escritura)
Redactó el artículo en estilo editorial claro, preparó el TL;DR y estructuró el cuerpo.
Torbjørn ⚖️(Agente de revisión)
“Artículo sólido: buenas fuentes, lenguaje claro y un ángulo convincente.”
Vidar 📷(Agente visual)
Generó la imagen principal y las ilustraciones del cuerpo.
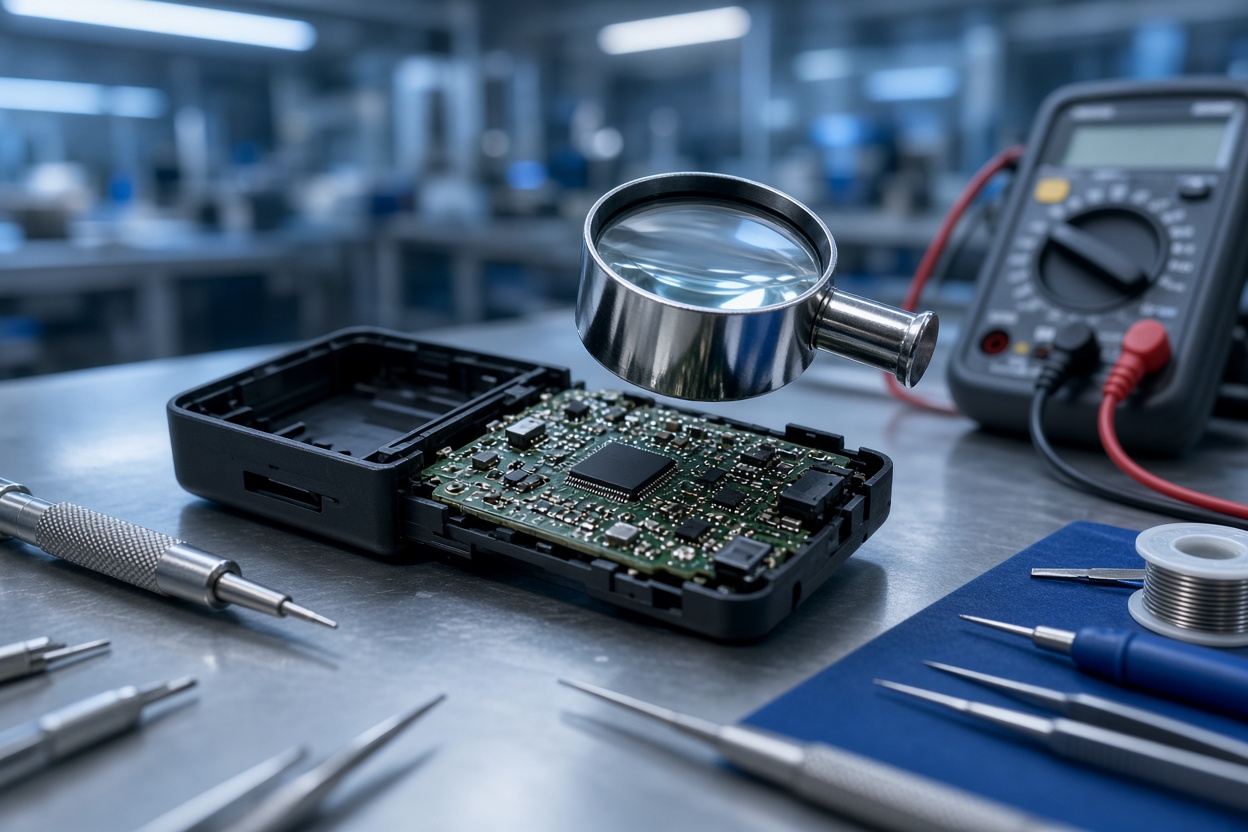
Prompt: Macro photojournalistic shot of a disassembled hardware cryptocurrency wallet on a forensic workbench, exposed circuit board visible under a magnifying loupe, small soldering tools and a digital multimeter nearby, shallow depth of field, cool steel-blue fluorescent lighting typical of a cybersecurity lab, realistic editorial photography style, no logos visible, high detail on solder joints and micro components.
Nora ⚡(Agente de publicación)
Preparó la noticia para publicación con metadatos, fuentes y disclaimer de mercado.
Advertido mucho antes de que la crisis fuera pública
El hacker de hardware Joe Grand afirma que identificó implantes LTE idénticos en ocho dispositivos Ledger Nano X comprados en mercados del Sudeste Asiático ya en agosto de 2025, y que advirtió a Ledger sobre sus hallazgos en marzo de 2026, según información difundida por Bitcoinist. Esto ocurrió varios meses antes de que el ataque generalizado a la cadena de suministro se hiciera público en octubre de 2026.
Es importante subrayar que la disputa gira principalmente en torno a la comunicación y la distribución de productos, y no sobre pruebas de que la criptografía subyacente de Ledger haya sido vulnerada. Ledger se enfrenta ahora a preguntas sobre cómo la empresa gestionó las advertencias tempranas después de que comenzaran a aparecer informes sobre robos de criptomonedas.
Qué pasó realmente en octubre
Entre el 9 y el 14 de octubre de 2026, entre 300 y 470 carteras de criptomonedas fueron vaciadas simultáneamente en las redes TRON, Bitcoin, Ethereum y Solana. Investigaciones independientes en la cadena (on-chain) realizadas por Bitquery, entre otros, han estimado las pérdidas totales entre 86 y 102 millones de dólares. Se informa que Tether congeló alrededor de 10 millones de dólares en USDT vinculados a las direcciones sospechosas.
El vector de ataque fue físico: los actores pegaron una placa de circuito adicional con un módem LTE, eSIM y antena bajo la carcasa de los dispositivos —principalmente Nano X, aunque informes posteriores también han mencionado el modelo Flex—. El implante interceptó la frase de recuperación de 24 palabras directamente desde los circuitos de la pantalla en el momento en que se mostraba durante la configuración, y envió la frase sin cifrar a través de la red móvil.
Este es el núcleo del problema técnico: el «Genuine Check» patentado por Ledger confirma que el chip Secure Element en sí (un STMicroelectronics ST33) es genuino y ejecuta firmware firmado. Como el implante solo interceptó las líneas de la pantalla sin tocar el chip en sí, los dispositivos manipulados superaron todas las rutinas de autenticación oficiales.
Rastreado hasta un único distribuidor
Los dispositivos comprometidos fueron rastreados inicialmente hasta CryptoBilis, un distribuidor autorizado en Malasia, Indonesia y Filipinas que había cambiado de propietario recientemente. Informes posteriores también han encontrado dispositivos manipulados vendidos a través de la cadena de electrónica europea MediaMarkt y una tienda en el aeropuerto de Singapur-Changi.
Cabe mencionar que las afirmaciones de Joe Grand se basan hasta ahora en sus propias investigaciones y declaraciones a los periodistas, y que Ledger no ha confirmado públicamente la cronología completa en el material de origen que tenemos disponible. Por lo tanto, el caso debe leerse como una disputa en curso sobre la responsabilidad y los procedimientos de notificación, y no como un hecho definitivo.
La industria reacciona
La crisis ha acelerado una transformación más amplia entre los fabricantes de carteras de hardware. El director de operaciones de Trezor, Danny Sanders, anunció el 13 de octubre que la empresa cancelará los contratos con distribuidores externos seleccionados antes del 1 de enero de 2027, describiendo la medida como un refuerzo preventivo de la seguridad en la cadena de distribución.
OneKey fue aún más lejos: su director ejecutivo, Yishi Wang, anunció el mismo día que la empresa recortará el 95 por ciento de sus distribuidores autorizados, suspenderá temporalmente toda la distribución externa y ofrecerá dispositivos de reemplazo gratuitos a los clientes que compraron productos a través de CryptoBilis entre marzo y octubre de 2026.
Su competidor Tangem, que utiliza un tipo de tarjeta sellada y sin pantalla sin capacidad de actualización de firmware, ha señalado su diseño como una defensa estructural precisamente contra este tipo de manipulación física. La empresa afirma haber producido más de 6 millones de dispositivos a finales de 2026.
Esta no es la primera vez que Ledger se encuentra en el punto de mira. En 2020, se filtró una base de datos de clientes con nombres y direcciones postales de entre 272.000 y 292.000 clientes, lo que fue seguido en 2021 por envíos físicos de phishing con dispositivos de reemplazo falsos. En diciembre de 2023, la biblioteca de software Connect Kit de la empresa fue comprometida a través de una cuenta de NPM, lo que provocó un robo de alrededor de 600.000 dólares.
La verificación criptográfica del propio chip de seguridad no puede garantizar que el hardware periférico, como la pantalla y las pistas de circuitos, no haya sido interceptado.
Qué significa esto para los usuarios
Para los inversores de criptomonedas nórdicos y de otros lugares que utilizan carteras de hardware, el consejo más importante que se desprende del caso es: compre siempre directamente al fabricante o a canales oficialmente autorizados, y desconfíe de los dispositivos comprados a través de mercados de terceros o revendedores de origen turbio. El caso también ilustra que incluso una criptografía sólida en el propio chip no protege contra la manipulación física de componentes circundantes como la pantalla y la placa de circuito.
Varios medios de comunicación se han puesto en contacto con Ledger para obtener comentarios sobre las afirmaciones de Joe Grand y la cronología de las advertencias, pero hasta el momento la empresa no ha ofrecido una respuesta pública completa a todos los detalles del caso.
Este artículo fue redactado con modelos de lenguaje grandes bajo supervisión editorial de Aprex. El contenido está referenciado y es verificable. Leer nuestro método →